- ノーログVPNを使っていれば、開示請求されても絶対に特定されないのか知りたい
- 「ノーログなら特定されない」と「VPNでも特定される」のどちらが本当なのか分からない
- そもそも開示請求がどこに届いて、どうやって身元が調べられるのか仕組みがつかめない
ノーログVPNを使っているからといって、絶対に身元がバレないわけではありません。
結論から言うと、特定されない場合もあれば、特定されてしまう場合もあります。
分かれ目になるのは、VPN事業者が本当にログを保存していないかと、VPN以外の場所から手がかりが残っていないかです。
VPNで接続元のIPアドレスを隠していても、アカウントの登録情報やクッキーから身元が判明するケースは珍しくありません。
この記事では、開示請求が届く流れと、特定される・されないを分けるポイントを初心者向けに解説します。
道具としてのVPNの限界を知ることで、過信せずに正しく使えるようにしましょう。
結論:特定されない場合もあるが、される場合もある
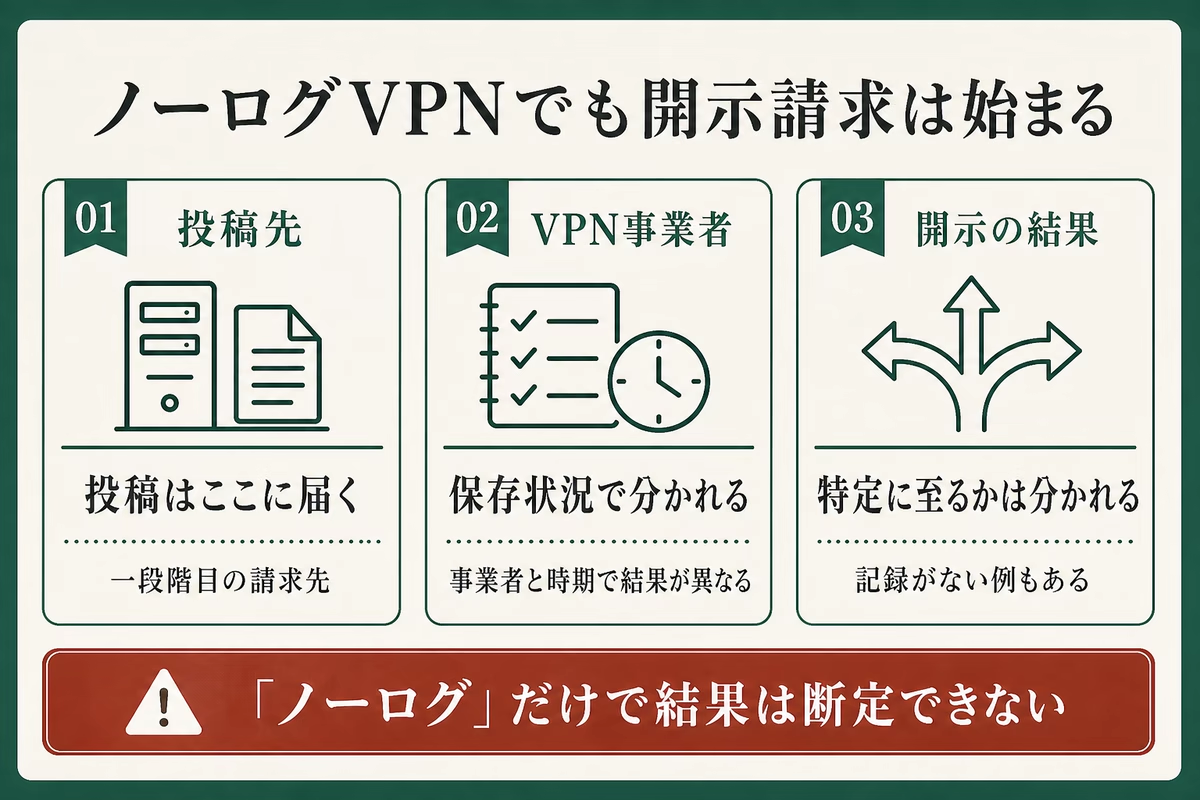
VPNは通信の通り道を暗号化して見えにくくする道具であり、ネット上のすべての行動を完全に見えなくする魔法の盾ではありません。
実際に過去の出来事を振り返っても、当局へ接続記録が渡って特定されたケースと、記録が一切残っておらず特定できなかったケースの両方が報告されています。
結果を分ける要因は、広告の宣伝文句ではなく、事業者が実際にログを残しているかどうかです。
さらに、利用者の側でログイン情報などの足跡を残していないかも大きく関係してきます。
どのような仕組みで開示請求が進むのか、まずは手続きの流れから確認していきましょう。
発信者情報開示請求はどこに届くのか
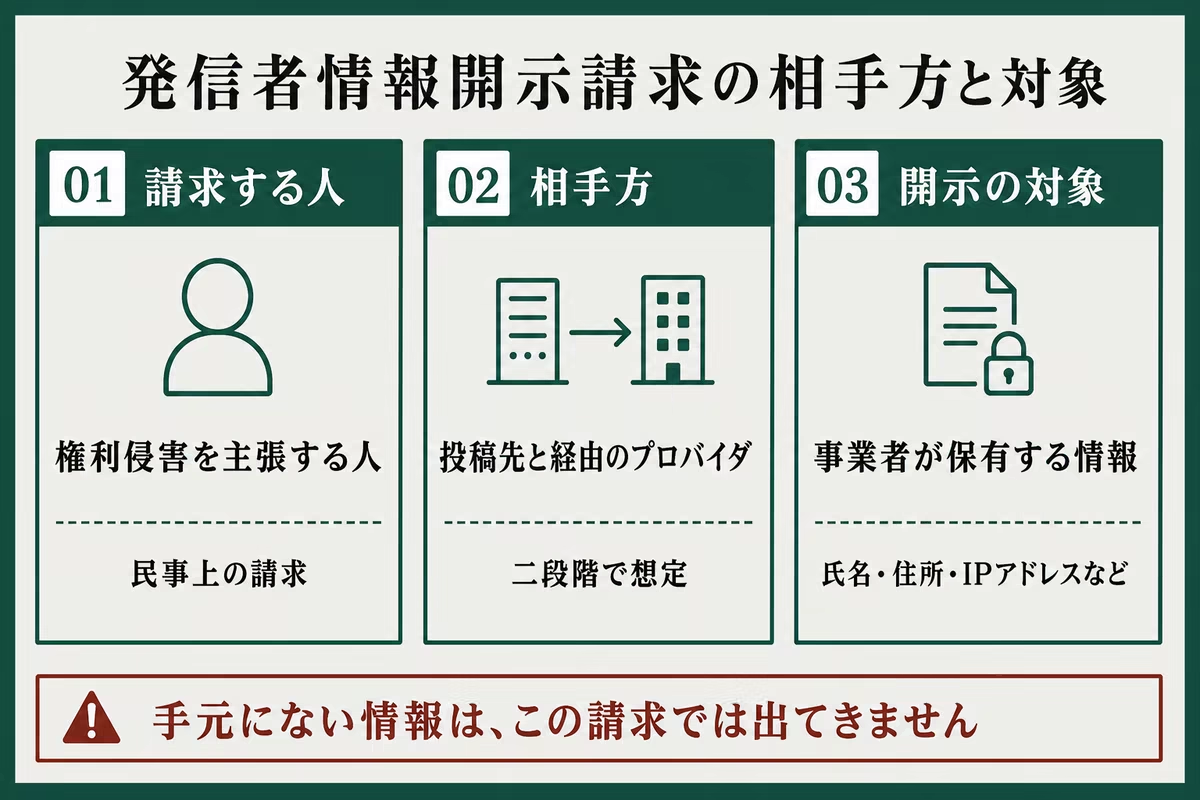
発信者情報開示請求とは、ネット上の書き込みで権利を侵害されたと主張する人が、相手の身元を突き止めるために行う法的な手続きのことです。
この請求が届く相手先と開示の流れについて、次の3点から見ていきます。
- 投稿先サービスから始まる開示手続き
- 投稿先が持っている登録情報から特定される場合
- VPN事業者に開示要請が届く場合
まずは投稿先サービスやプロバイダを相手に行われる開示手続きの基本から確認していきましょう。
投稿先サービスから始まる開示手続き
SNSや掲示板などで権利侵害にあたる書き込みがあった場合、被害者が最初に開示を求める相手は通常VPN事業者ではありません。
書き込みが行われたSNS、ブログ、掲示板などのコンテンツプロバイダ(投稿先サービス)です。
東京地裁などの裁判手続では、投稿先サービスや経由プロバイダを対象とした発信者情報開示命令、提供命令、消去禁止命令などの枠組みが用意されています。
投稿先の運営者は請求や裁判所の命令を受けて、自社のサーバーに残っている接続ログやアカウント情報を調べます。
利用者が普段からVPNをつないでいるかどうかにかかわらず、手続きの起点はまず被害を受けた投稿先サービス側にあります。
投稿先が持っている登録情報から特定される場合
もし書き込みを行ったサービスに会員登録していた場合、サーバーには利用者の個人情報が直接記録されています。
アカウント登録時のメールアドレス、電話番号、氏名、決済履歴などがその代表例です。
この場合、VPNを使って接続元のIPアドレスを変更していても、投稿先自身が持つ登録データから身元が特定されます。
外部の接続ログを詳しく調査するまでもなく、投稿先の手元にある情報だけで特定に至るケースです。
VPN事業者に開示要請が届く場合
会員登録のない匿名掲示板などの場合でも、投稿時やログイン時のIPアドレス、アクセス日時などが主な手がかりとして残ります。
投稿者がVPNを経由して通信していた場合、投稿先のサーバーに記録されるのは自宅回線ではなくVPNサーバーのIPアドレスです。
この段階になると、被害者側はIPアドレスの管理者であるVPN事業者へ向けた開示請求を検討することになります。
ただし、大手の商用VPN事業者は拠点を海外に置いている場合がほとんどです。
日本の裁判所による命令がそのまま執行されにくく、事業者が拠点を置く国の法律に基づいた手続きが必要になるため、手続き自体のハードルは上がります。
さらに、そのVPN事業者が通信内容や訪問先ログを保存しない方針をとっている場合、通信ログから直接本人を突き止めることは難しくなります。
ただし後述するように、通信ログが存在しない場合でも、アカウントの契約情報や決済履歴が別枠で開示対象となるケースはあるため注意が必要です。
過去の事例:接続記録が渡ったケースと渡らなかったケース
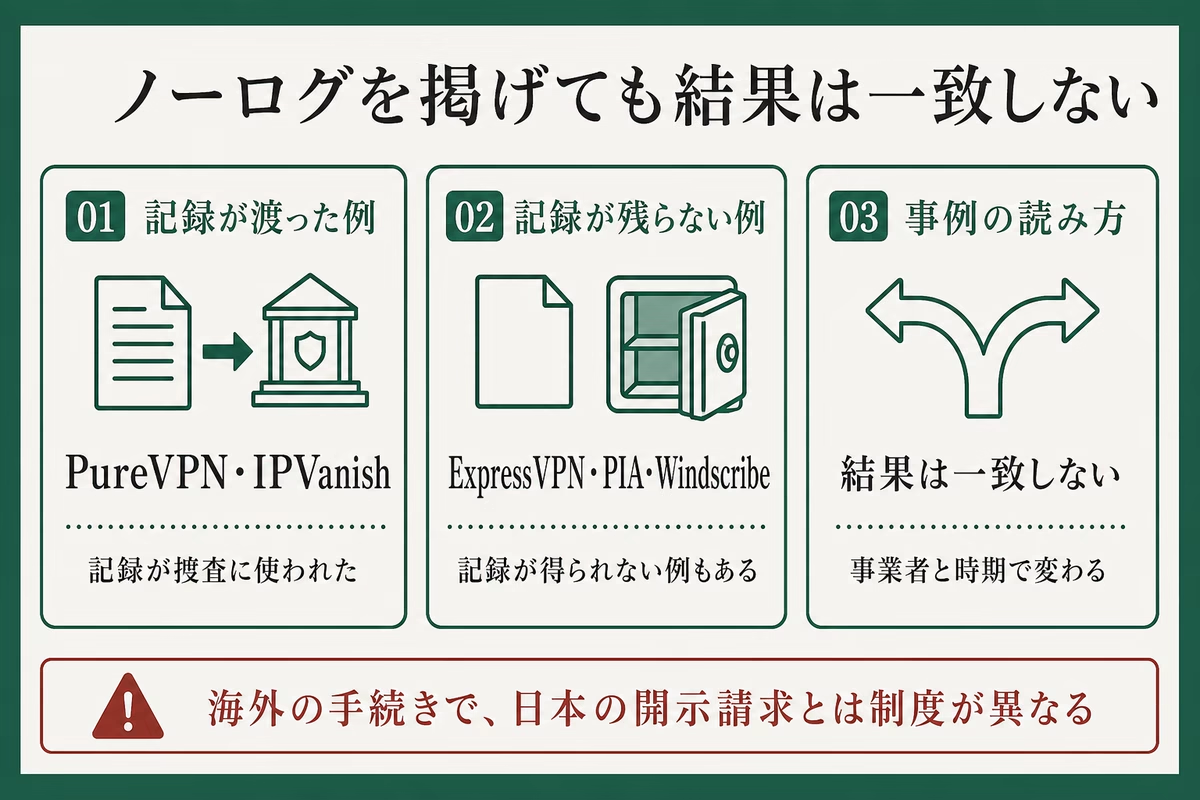
「ノーログを掲げていれば絶対に安心か」という疑問の答えは、過去に起きた実際の事例を見るとよく分かります。
これらは民事の開示請求ではなく警察による刑事捜査の事例ですが、事業者が実際にログを残しているかを見極める客観的な材料になります。
海外で大きく報じられた事例として、次の2つの結果に分かれています。
- 捜査機関へ記録が渡って特定された事例
- サーバーに記録が残っておらず渡らなかった事例
それぞれどのような経緯をたどったのか、順番に見ていきましょう。
捜査機関へ記録が渡って特定された事例
表向きはノーログを宣伝しながら、裏では利用者の接続記録を保管していた事例が存在します。
2017年に米国で起きたサイバーストーカー事件では、捜査機関の要求に対してPureVPNという事業者が接続ログを提出しました。
自宅と職場の2つのIPアドレスから同じ人物が接続していた事実がログから判明し、容疑者の特定につながったと報じられています。
また2016年には、IPVanishという事業者が当局からの召喚状に対し、接続日時や契約者の氏名、発信元のIPアドレスを提供したと伝えられました。
宣伝文句としてノーログを掲げていても、実際の運用で記録が残っていれば捜査機関へ差し出される証拠になります。
サーバーに記録が残っておらず渡らなかった事例
反対に、警察や裁判所からの要請を受けても記録が存在せず、特定に至らなかった事例もあります。
2017年にトルコ当局がExpressVPNのサーバー機材を押収した際、サーバー上に接続ログが残っておらず、目的の利用者を特定できませんでした。
また2023年には、スウェーデン警察がMullvad VPNのオフィスへ家宅捜索に入ったものの、押収できる顧客データが存在せずそのまま立ち去ったと報じられています。
日頃から通信ログを保存しない仕組みを徹底している事業者であれば、外部から接続履歴の提出を迫られても、渡せる通信データがサーバーに存在しません。
IPアドレスを隠しても身元がバレる4つの落とし穴
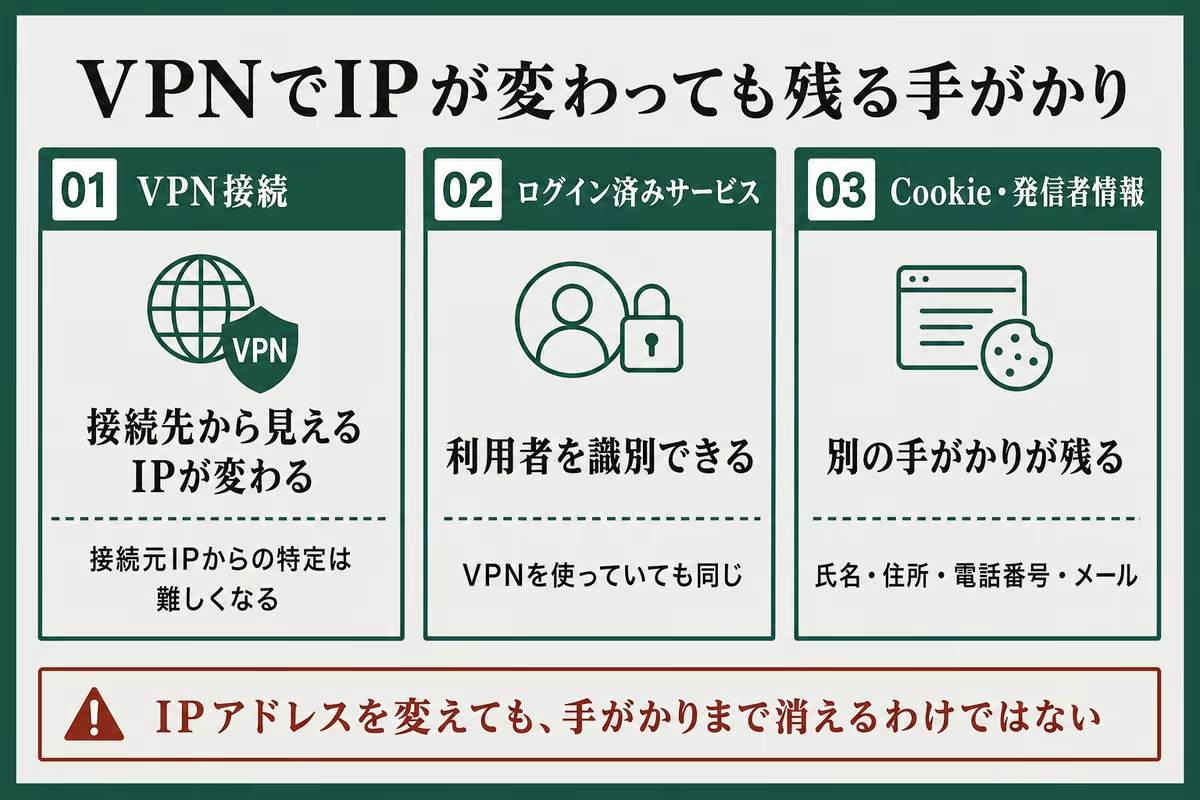
VPNによってIPアドレスを変更しても、それ以外の経路から本人が特定される危険は残ります。
日常的な利用で見落としやすい落とし穴として、主に次の4つが挙げられます。
- アカウントにログインした状態で書き込んだ
- 支払いに使ったクレジットカード情報
- ブラウザのクッキーや端末設定による追跡
- VPN接続が一時的に切れた瞬間の通信漏れ
特に注意したいログイン情報の扱いから順番に確認していきましょう。
アカウントにログインした状態で書き込んだ
Google、X(旧Twitter)、LINE、ヤフーなどのサービスにログインした状態では、VPNを使っていても身元は筒抜けになります。
サービス側はIPアドレスではなく、ログイン中のアカウント情報によって「誰が操作しているか」を把握しているためです。
どれほど強力なVPNでIPアドレスを偽装しても、自分の電話番号やメールアドレスが紐づいたアカウントから投稿すれば、その登録情報から特定に至ります。
VPNは通信の通り道を隠す技術であり、自分から名乗り出てログインしている状態まで匿名化してくれるわけではありません。
支払いに使ったクレジットカード情報
VPN事業者と契約する際に使った支払い情報も、本人とアカウントを結びつける強力な手がかりになります。
通信内容のログを残さない事業者であっても、料金の請求や返金対応に必要なクレジットカード情報や契約者情報は別枠で管理しているのが通常です。
実際にSurfsharkは2026年4月に受けた裁判所命令に対し、オンライン活動のログは保有していなかったものの、アカウントの存在と決済関連情報を開示したと公表しました。
裁判所などから契約者情報の提出を命じられた場合、決済に使った名義人情報から身元が判明する可能性があります。
匿名性を極限まで高めたい利用者が、現金の郵送や暗号資産による支払いを好むのはこのためです。
ブラウザのクッキーや端末設定による追跡
クッキーとは、利用者が訪れたウェブサイトの情報をブラウザ側に一時保存する仕組みのことです。
VPNはネットの通信経路を暗号化するだけで、手元のブラウザに保存されたクッキーや閲覧履歴を消去する機能は持ち合わせていません。
過去に本名でログインした履歴が残るブラウザのまま別のサイトへアクセスすると、クッキーの情報から同一人物だと判定される場合があります。
追跡を避けたい場面では、クッキーを定期的に消去するか、シークレットウィンドウを併用する配慮が欠かせません。
VPN接続が一時的に切れた瞬間の通信漏れ
電波の状況やアプリの不具合によって、VPNの接続が一瞬だけ途切れてしまうトラブルもあります。
その瞬間に通信がそのまま流れてしまうと、本来隠したかった自宅のIPアドレスが相手のサーバーへ記録されてしまいます。
一瞬でも素のIPアドレスが残れば、そこから契約している国内プロバイダを突き止められ、特定への足がかりになりかねません。
この通信漏れを防ぐためには、VPN接続が切れた瞬間にネット接続全体を強制停止する「キルスイッチ」機能を必ず有効にしておく必要があります。
ノーログの言葉を鵜呑みにしないための確認ポイント
公式サイトに「ノーログ」と書いてあるだけで、そのサービスを安全だと決めつけるのは危険です。
本当に信頼できるノーログVPNを見分けるために、次の4つのポイントを確認してください。
- プライバシーポリシーに書かれた保存期間を読み分ける
- 外部機関による第三者監査を受けているか
- サーバーがRAMのみで動作しているか
- 契約時に渡す個人情報を減らせるか
まずは、公式規約の文面から実態を確かめる視点から見ていきます。
プライバシーポリシーに書かれた保存期間を読み分ける
ノーログという言葉が何を指しているかは、事業者のプライバシーポリシーを開かないと分かりません。
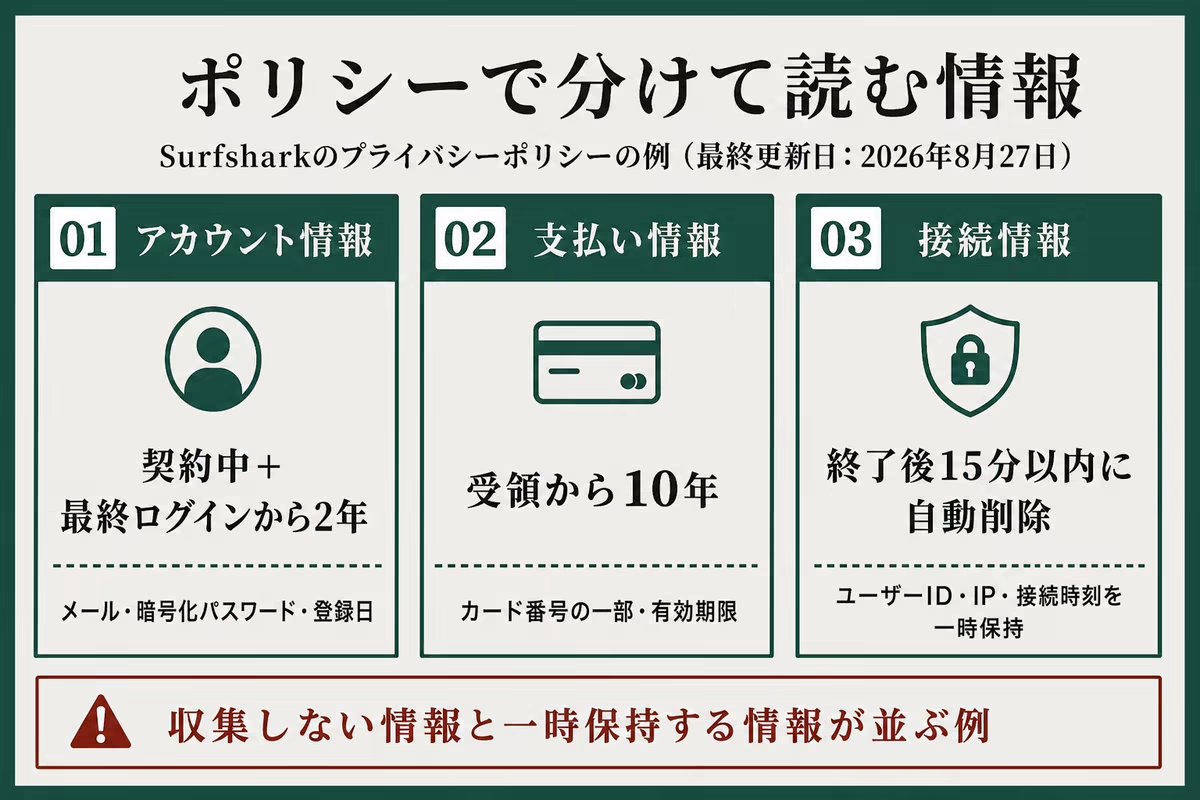
例えば大手のSurfsharkでは、ウェブ上の行動履歴については収集しないと明記されています。
一方で、同じポリシーの中にアカウント情報は解約後2年間、支払い関連情報は10年間保持すると定めています。
サーバーへの接続情報についても、接続終了後15分以内に削除される一時的な記録として扱われます。
このように、「通信内容そのものは残さない」と説明していても、契約や決済に関わる情報は一定期間保管されるのが一般的です。
何を保管せず、何をどのくらいの期間残す方針なのかを、契約前に規約の文面で確かめておきましょう。
外部機関による第三者監査を受けているか
事業者が自ら語る「ログは取っていません」という主張だけでは、本当の運用実態までは判断できません。
信頼性の高い大手VPNは、PwCやDeloitteといった著名な外部の監査法人に依頼し、ノーログ方針が正しく実行されているか検査を受けています。
監査報告書が一般向けに公開されているサービスであれば、利用規約の言葉だけを信じるよりもずっと客観的な安心材料になります。
過去に何度監査を受けているか、直近の監査がいつ行われたかを確認することが大切です。
サーバーがRAMのみで動作しているか
データをハードディスクに書き込む仕組みのサーバーでは、機材の内部に記録が残り続けるリスクを排除できません。
そこで選ぶ基準になるのが、RAM(メモリ)だけで動作するディスクレスサーバーを採用しているかどうかです。
RAMだけで動くサーバーは、電源が切れたり再起動したりした瞬間に、メモリ上に保持されていた一時データが消去されます。
ハードディスクを搭載していないため、機材を押収されても過去の通信ログがディスク内に残留するリスクを抑えられます。
契約時に渡す個人情報を減らせるか
事業者側に渡す自分の個人情報が少なければ、そもそも流出したり差し出されたりするデータが存在しません。
一般的なVPNではアカウント登録にメールアドレスを求められますが、Mullvad VPNのようにランダムな番号だけで登録できるサービスもあります。
支払いについても、クレジットカードではなく暗号資産やプリペイドカード、現金の郵送に対応している事業者を選べば、本名との結びつきを断てます。
事業者自身の善意に頼るのではなく、最初から個人情報を預けない仕組みを選ぶ姿勢が有効です。
まとめ:特定されない可能性もあるが、される場合もある
この記事では、ノーログVPNを使っていても特定されるケースと、されないケースの違いを解説しました。
判断に迷ったときは、次の5点を振り返ってください。
- 開示請求は最初に書き込み先のサイトへ届くため、VPNを使っていても手続き自体は始まります
- 投稿先のアカウント情報やクッキー、決済情報など、IPアドレス以外の経路から特定される場合があります
- 過去の事例では、記録が残っていて当局へ渡った事業者と、記録がなく渡らなかった事業者の両方があります
- 本当にログを残さない事業者を選ぶには、ポリシーの保存期間や第三者監査、RAMサーバーの採用状況が目安になります
- VPNは通信経路を保護する道具であり、投稿した内容の法的な責任をなくすものではありません
VPNは通信経路を第三者から見えにくくする技術ですが、ネット上での責任を帳消しにするものではありません。
個別の事案が開示の対象になるかどうかは法的な判断を伴うため、疑問がある場合は弁護士などの専門家に相談してください。
ノーログVPNの基本的な仕組みやログの種類については、ノーログVPNとは?意味と確認の視点をわかりやすく解説で確認できます。